Quella che hai appena cliccato era una finta e-mail di phishing parte della Campagna di Simulazione del Ministero dell’Istruzione e del Merito. Non c’è nulla di cui preoccuparsi: l’obiettivo non è metterti in difficoltà, ma aiutarti a riconoscere questo tipo di attacco.
Ricorda però che, se fosse stato un tentativo di phishing reale, avrebbe potuto portare a conseguenze dannose per te e il Ministero.
Il phishing è un tipo di attacco informatico che si verifica quando un malintenzionato si finge un’entità affidabile per ingannare le vittime e indurle a condividere informazioni personali, finanziarie o credenziali di accesso. Questo attacco può avvenire tramite diversi mezzi di comunicazione fra cui le e-mail, le app di messaggistica istantanea, le telefonate o i siti web fraudolenti.
Guarda il video per saperne di più
Gli attaccanti possono servirsi di e-mail ingannevoli per convincerti a fornire informazioni personali, come dati personali, credenziali bancarie e password di accesso ai tuoi account.
Le e-mail di Phishing possono contenere un link che, se cliccato, installa un malware capace di scaricare altri software dannosi sul tuo dispositivo al fine di tracciare le tue attività
Gli attaccanti potrebbero convincerti ad effettuare pagamenti o trasferimenti di denaro, sfruttando falsi pretesti, come la risoluzione di problemi inesistenti o la minaccia di conseguenze negative.
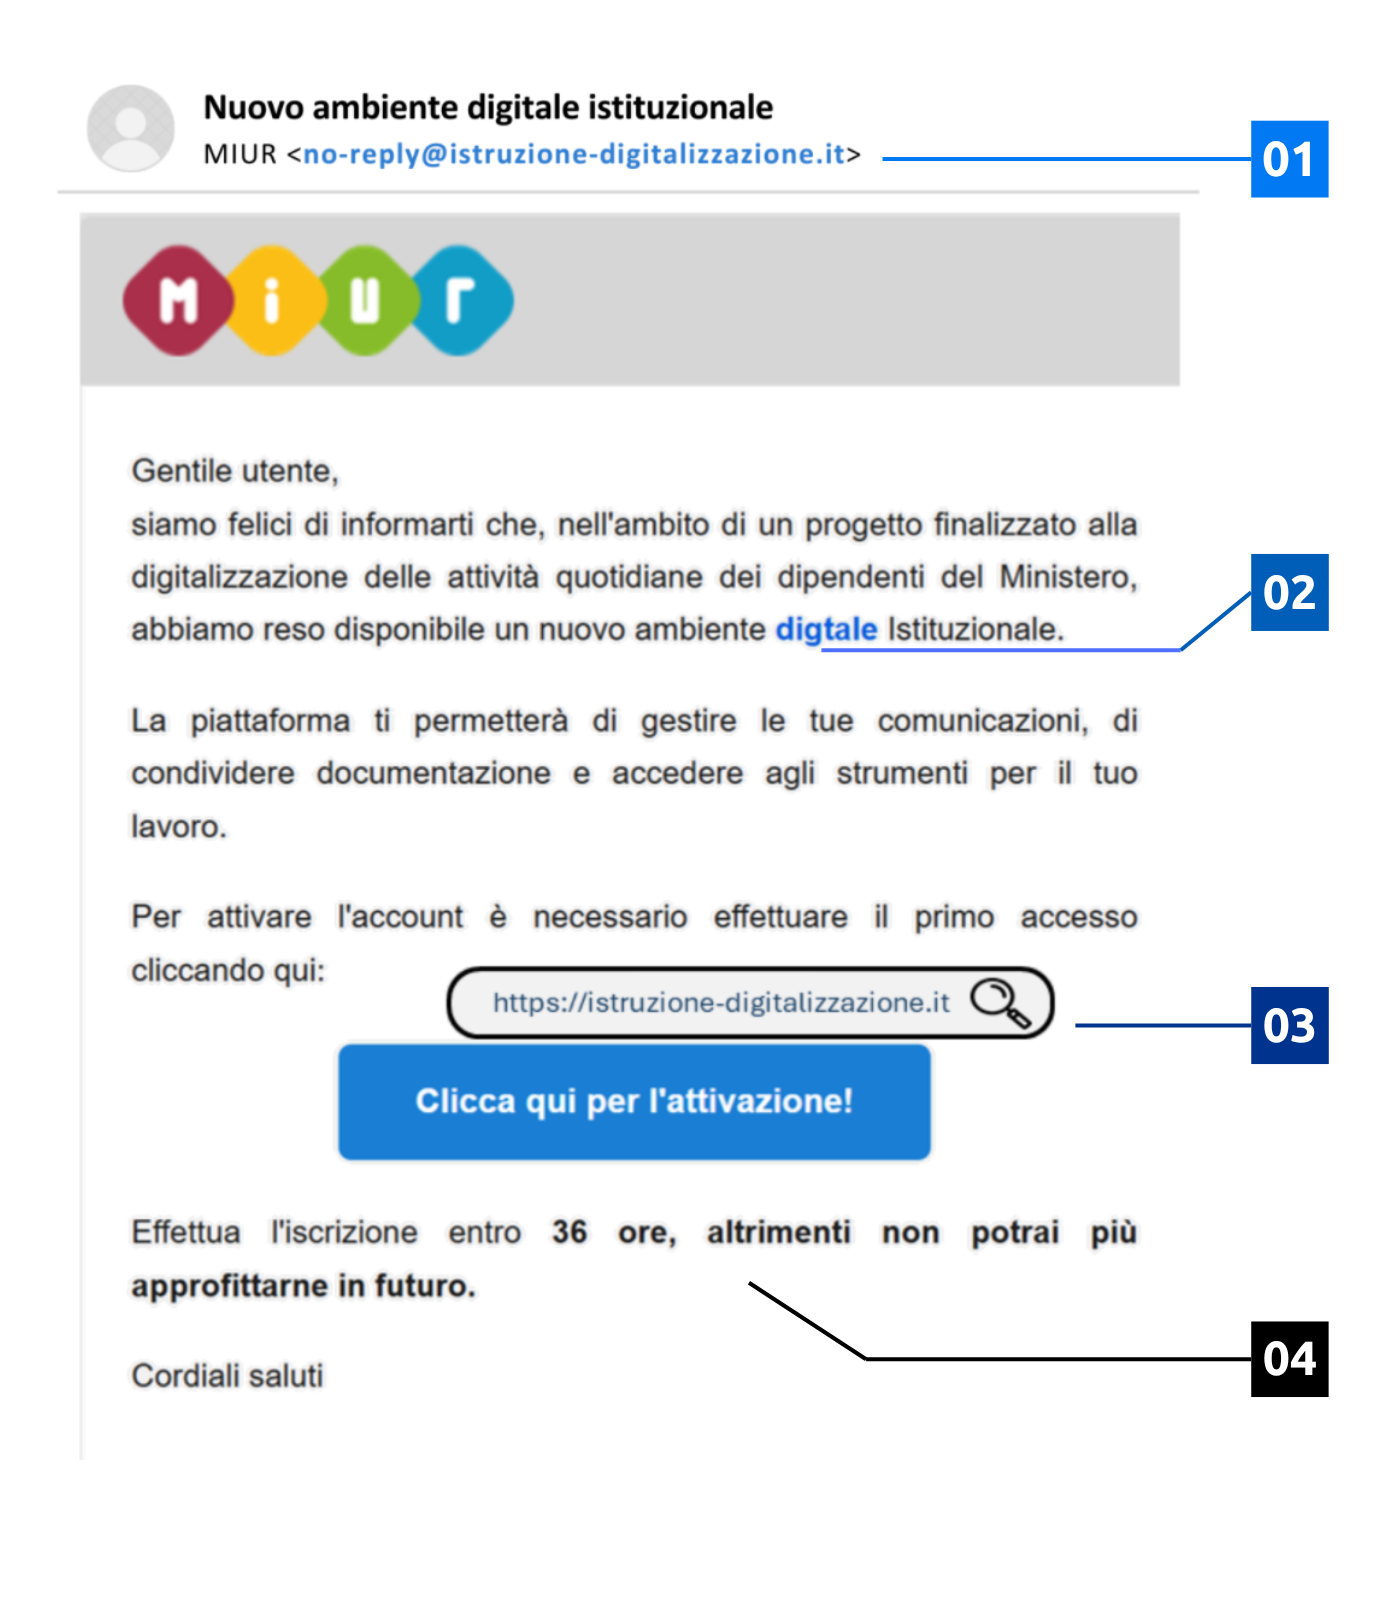
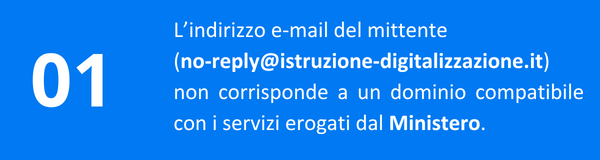
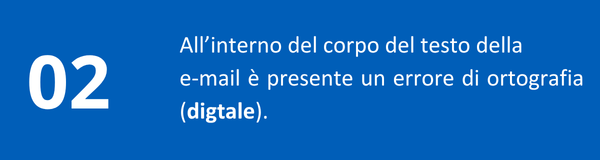
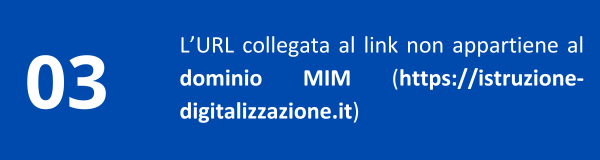
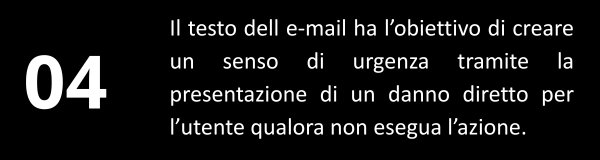
Non fidarti ciecamente di email o messaggi sospetti. Controlla sempre l’indirizzo del mittente e verifica che corrisponda a quello di entità legittime, se viene richiesta un’azione urgente o se sono richiesti dati personali.
Evita di aprire allegati e-mail o cliccare su link sospetti. Questi link potrebbero contenere malware che, una volta attivati, possono infettare il tuo dispositivo o crittografare i tuoi file e richiederti denaro per ripristinarli.
Diffida delle comunicazioni che richiedono azioni immediate o che minacciano conseguenze negative. Queste sono tattiche usate nei tentativi di phishing per spingerti a compiere azioni senza pensarci su.
Crea password complesse e uniche per ogni account. Non riciclare le vecchie password e non creare schemi prevedibili. Un piccolo cambiamento non è sufficiente a garantire la sicurezza.
Limita le informazioni che condividi online e in particolare sui social media. Gli attaccanti possono utilizzarle per fingere di conoscerti e per rendere i tentativi di phishing più convincenti.
Assicurati che i siti web che ti chiedono informazioni utilizzino il protocollo HTTPS. Verifica sul browser, che il sito internet che visiti sia considerato attendibile e sicuro.